AI förändrar cyberhoten snabbt. Tekniken gör det möjligt att genomföra attacker billigare, snabbare och i större skala. Angripare kan använda AI för att hitta tekniska svagheter, skapa mer trovärdiga bedrägerier och automatisera flera steg i en attack.
Det innebär att även mindre organisationer behöver räkna med att bli utsatta mål. Här går vi igenom de viktigaste riskerna – och vad ni kan göra för att minska dem.
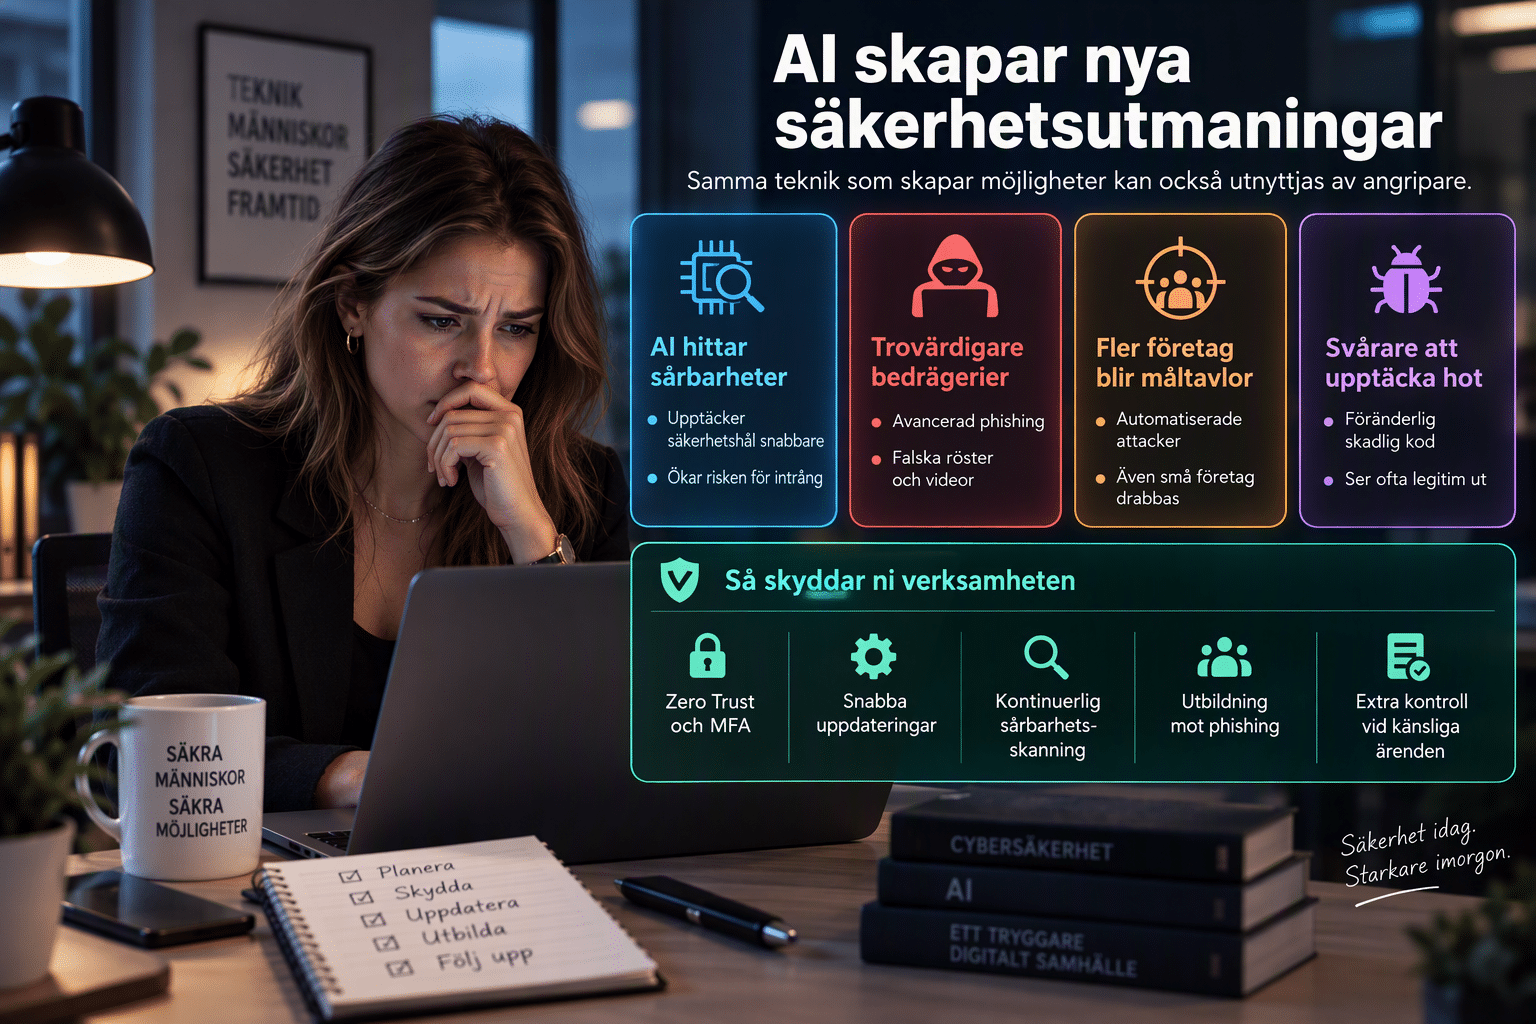
AI hittar tekniska sårbarheter snabbare
- Granskar stora mängder kod: AI kan analysera betydligt mer programkod än en människa på samma tid. Det kan hjälpa angripare att upptäcka tidigare okända säkerhetshål, så kallade zero-day-sårbarheter, innan leverantören har hunnit ta fram en rättning. Konsekvenserna kan bli intrång, driftstopp och informationsläckage. Det här innebär att alla behöver snabbt uppdatera sina system, begränsa behörigheter och ha en incidentplan.
- Analyserar program och uppkopplade enheter: Även när källkoden inte är tillgänglig kan AI undersöka programfiler och inbyggd mjukvara i till exempel kameror, routrar och andra uppkopplade enheter. Syftet kan vara att hitta svagheter som går att utnyttja. Det här innebär att man behöver kartlägga alla enheter, byta standardlösenord, installera säkerhetsuppdateringar, stänga oanvända funktioner och separera enheterna från kritiska system
Bedrägerier blir mer trovärdiga
- Mer övertygande Phising: AI kan skriva välformulerade och personligt anpassade mejl och meddelanden. Information från exempelvis LinkedIn, företagswebbplatser och pressmeddelanden kan användas för att göra innehållet trovärdigt. Dåligt språk och stavfel är därför inte längre säkra varningstecken.
- Klonade röster och videor: Genom avancerat spear phising kan angripare efterlikna en persons röst eller utseende för att lura en medarbetare att lämna ut information, återställa ett lösenord eller godkänna en betalning. Metoden kan bland annat användas vid så kallade vd-bedrägerier eller whaling.
- Falska supportsamtal: Vid vishing kan AI användas för att ringa eller chatta med en helpdesk, utge sig för att vara en anställd och steg för steg försöka få åtkomst till ett konto eller en dator.
- Verktyg som inte godkänts: Shadow AI innebär att medarbetare använder AI-verktyg som inte har godkänts av organisationen. Det kan leda till att kunduppgifter, interna dokument, källkod och annan känslig information delas med externa tjänster utan tillräcklig kontroll.
Oavsett storlek så är ditt företag nu ett intressant mål
När stora delar av en attack kan automatiseras minskar angriparens kostnad och arbetsinsats. Därför kan även mindre företag, som tidigare ansågs vara för små för att angripa, bli lönsamma mål för exempelvis ransomware-attacker.
- Automatisk kartläggning: AI kan kontinuerligt söka efter system som är synliga på internet, felaktiga inställningar och läckta inloggningsuppgifter. Därefter kan tekniken rangordna vilka mål som verkar enklast eller mest värdefulla att angripa.
- Attacker i flera steg: AI-agenter kan koppla ihop flera moment – från det första intrånget till kartläggning av fler system och försök att skaffa högre behörighet. Det minskar behovet av mänsklig styrning under attacken.
Skadlig kod kan bli svårare att upptäcka
- Kod som ändrar utseende: Skadlig kod kan skrivas om automatiskt inför varje attack. Funktionen är densamma, men kodens utseende förändras, vilket kan göra den svårare för äldre säkerhetsverktyg att känna igen.
- Kod som ser legitim ut: Skadlig kod kan döljas i kod som liknar äkta programkod eller vanliga utvecklingsverktyg. Enklare analyser riskerar då att missa hotet eller bedöma det som ofarligt.
Så skyddar ni verksamheten
Använd Zero Trust och stark multifaktorautentisering. Kontrollera identitet och behörighet vid varje känslig åtkomst. Prioritera nätfiskesäkra alternativ som FIDO2 och passkeys framför SMS-koder och enkla push-godkännanden.
Korta tiden till säkerhetsuppdatering. Se över rutiner och servicenivåer för kritiska uppdateringar. Målet bör vara att installera viktiga rättningar så snart det är praktiskt möjligt.
Ha kontinuerlig kontroll över det som är synligt på internet. Kartlägg externa system, skanna regelbundet efter sårbarheter och säkerställ att upptäckta brister åtgärdas.
Uppdatera utbildningen om phishing. Medarbetare behöver förstå att även välskrivna och personliga meddelanden kan vara falska. Dålig svenska är inte längre ett pålitligt varningstecken.
Inför extra kontroll vid känsliga ärenden. Använd kodord, återuppringning till ett känt telefonnummer eller godkännande i en separat kanal vid exempelvis betalningar, lösenordsåterställningar och ändringar av kontouppgifter. Lita inte enbart på röst eller video.
Övervaka läckta hemligheter. Bevaka publika kodarkiv och webbplatser där information delas för att upptäcka exponerade API-nycklar, lösenord, tokens och andra inloggningsuppgifter. Återkalla läckta uppgifter omedelbart.
Verkliga händelser där AI och social manipulation spelat en roll
- Klonad röst och video – Företag i Norrbotten, 2026: VD:n på dotterbolaget blir uppringd av VD:n från moder bolaget på sin mobiltelefon genom ett videosamtal där ljudet vad dåligt och där man visade ”vi pratar vidare på chatten då jag har dåligt ljud”. Den som ringde såg precis ut som den riktiga VD:n och inget verkade konstigt, tills han nämnde en affär som aldrig skulle vara aktuellt för det bolaget. Samtalet avslutades och inget mer hände, men det var ett väldigt verkligt försök.
- Klonad röst och video – Arup i Hongkong, 2024: En ekonomimedarbetare deltog i ett videomöte där företagets ekonomichef och flera kollegor verkade medverka. Enligt polisens redogörelse var de andra deltagarna AI-genererade. Medarbetaren genomförde 15 överföringar på totalt cirka 200 miljoner Hongkong-dollar. Fallet visar varför röst och video inte längre räcker som identitetskontroll. Läs en analys av Arup-bedrägeriet
- Shadow AI – Samsung, 2023: Medarbetare inom Samsungs halvledarverksamhet matade in intern källkod, testinformation och mötesanteckningar i ChatGPT för att få hjälp med arbetsuppgifter. Händelserna ledde till att Samsung begränsade användningen av generativa AI-tjänster. Fallet visar hur AI-verktyg som används utan organisationens kontroll kan föra känslig information utanför verksamheten. Läs mer om incidenterna hos Samsung.
- Manipulation av helpdesk – MGM Resorts och Caesars, 2023: Angripargruppen Scattered Spider kopplades till intrång som började med att supportpersonal lurades att återställa åtkomst för personer som utgav sig för att vara anställda. Angriparna använde bland annat offentlig information i sin kartläggning. Fallen föregår de tydligaste beläggen för AI-drivna supportsamtal, men illustrerar en attackmetod som AI kan göra billigare och mer skalbar. Läs mer om attacken mot MGM Resorts.
Fördjupning: FBI:s och CISA:s gemensamma säkerhetsrapport om Scattered Spider finns på www.ic3.gov/CSA/2023/231116.pdf